盗難額でランク付け!仮想通貨取引所ハッキング事件ランキング
盗難額をドル換算で比較すると、Bybit(約14〜15億ドル、2025年2月)が仮想通貨取引所ハッキング史上最大で、Ronin Network、Coincheck、Mt.Goxが続きます。
海外取引所を利用するなら知っておきたいハッキング事件史──盗難額(発生当時のドル換算)でランク付けした史上最大の仮想通貨取引所ハッキング事件は、2025年2月のBybitの約14〜15億ドルの損失から始まり、Mt.Gox、Coincheck、そして取引所のカストディのあり方を一変させたその他4件の侵害事件へと続きます。本記事は「盗難額ランキング×原因×結末」をまとめた比較資料です。1枚の比較表と、各事件で何が起きたのか、なぜ起きたのか、そして取引所がユーザーの損失を補償したのかどうかをセクションごとに解説します。
算出方法について:「最大」は何ドル換算かで変わります
以下のランキングは、いずれも盗難発生当時のドル換算額を基準にしています。これは仮想通貨ハッキング報道全般で使われる標準的な算出方法ですが、この前提は見た目以上に結果を左右します。Mt.Goxは2014年に85万BTCを失い、当時の価値で約4.5億ドルでしたが、現在のビットコイン価格で計算すればその何倍にもなります。Bitfinexが2016年に盗まれた12万BTC(当時約7,000万ドル相当)も、現在の価値なら数十億ドル規模です。もし「発生当時」ではなく「現在の価値」でランク付けし直せば、この2件は一気に上位に食い込み、特にBitfinexは決して「小規模なハッキング」とは言えなくなります。この点をあえて明示しているのは、「史上最大のハッキング」を謳う情報の中には、途中で算出基準をこっそり切り替えているものが少なくないためです。
盗難額でランク付け:仮想通貨取引所ハッキング事件ランキング
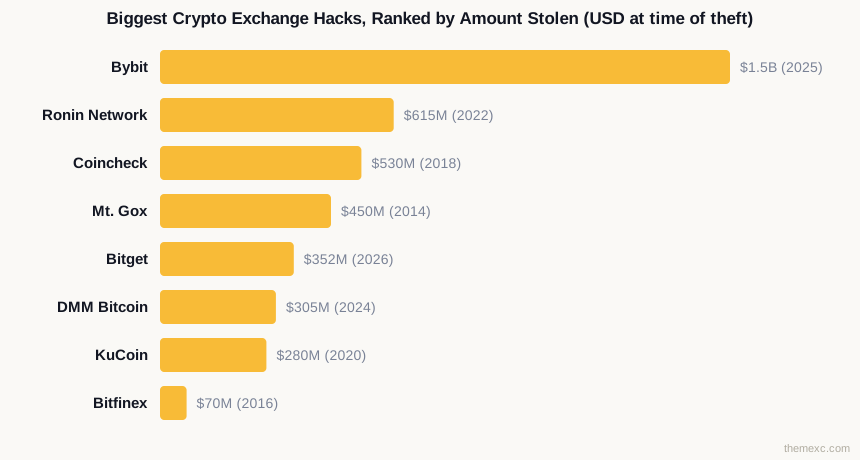
| 順位 | 取引所 | 発生日 | 盗難額(当時のドル換算) | 原因カテゴリー | 対応・結末 |
|---|---|---|---|---|---|
| 1 | Bybit | 2025年2月 | 約14〜15億ドル(ETH) | マルチシグ送金時のUI/署名者なりすまし | 自己資金で全額補償、ユーザー損失なし |
| 2 | Ronin Network(ブリッジ、取引所ではない) | 2022年3月 | 約6.15億ドル(ETH+USDC) | ソーシャルエンジニアリングによるバリデーター侵害 | 資金調達により段階的に補償 |
| 3 | Coincheck | 2018年1月 | 約5.30〜5.34億ドル(NEM) | ホットウォレット・単一署名(マルチシグ未導入) | 自己資金で一部返金(約4.3〜4.43億ドル)、その後買収されライセンス再取得 |
| 4 | Mt. Gox | 2014年2月発覚 | 約4.5億ドル(85万BTC) | 2011年頃から続いた社内流出が未検知のまま発覚 | 破産、現在も部分返還が継続中 |
| 5 | Bitget | 2026年9月 | 約3.516億ドル | 社内取引承認のなりすまし | ユーザー保護基金で全額補填(Bitget発表) |
| 6 | DMM Bitcoin | 2024年5月 | 約3.05億ドル(4,502.9 BTC) | ウォレットソフトウェア提携先経由の侵害 | ユーザーには全額補償後、取引所自体を閉鎖 |
| 7 | KuCoin | 2020年9月 | 約2.75〜2.85億ドル | ホットウォレット秘密鍵の漏洩 | 資金回収と保険・基金により全額補償 |
| 8 | Bitfinex | 2016年8月 | 約7,000万ドル(12万BTC) | BitGoとのマルチシグ共同署名の脆弱性 | 債務トークンにより全ユーザーへ損失を分散 |
1. Bybit — 史上最大の仮想通貨盗難事件
攻撃者はBybitのコールドウォレット署名者が使用するUI・取引表示レイヤーを侵害したとされています。通常のマルチシグ送金のように見せかけ、正規の署名者に、実際には資金が別の宛先へ送られる不正な取引を「正常な取引」だと誤認させて承認させました。秘密鍵そのものが盗まれたわけではなく、署名者は自分が何を承認しているかを正確に把握できないまま承認してしまったのです。この事件はLazarus Group(北朝鮮との関連が調査機関から広く指摘されているハッカー集団)によるものとされています。Bybitは自社の準備金とブリッジファイナンスにより損失全額を補償し、出金停止などの措置なしにユーザーへの影響をゼロに抑えました。同社はその後、盗まれた資金の法的追及も進めており、資産凍結に向けた動きも含め、Bybitが北朝鮮のLazarus Groupを提訴した件とその後の資産凍結の進展で詳しく取り上げています。本件についてのBybit公式の発表は公式サイトでも確認できます。
2. Ronin Network — 取引所ではなくブリッジのハッキング
最初に断っておくと、RoninはAxie Infinityが運営するブロックチェーンブリッジであり、中央集権型取引所ではありません。それでも本記事に含めているのは、仮想通貨取引所のセキュリティ侵害史を語る上でほぼ必ず名前が挙がるほどの規模だからです。ただし、カテゴリーとしては本リストの他の事例とは根本的に異なる点にご注意ください。9つあるバリデーターノードのうち5つが侵害されたとされ、偽の求人オファーを使った社員へのソーシャルエンジニアリングが原因だったとの報道もあります。この攻撃もLazarus Groupによるものとされています。Roninの親会社Sky Mavisは資金調達ラウンドを実施し、即時の全額補償ではなく、時間をかけて段階的にユーザーへ補償を行いました。
3. Coincheck, ホットウォレット管理のミス
CoincheckはNEM(XEM)の保有資産を、より安全なマルチシグ・コールドストレージのカストディ体制ではなく、単一署名のホットウォレットで管理していました。2018年当時の基準に照らしても、これはすでに基本的なセキュリティ設計上の欠陥だったと言えます。同社は自己資金から約4.3〜4.43億ドルをユーザーに自主的に返金しました。全額ではないものの、それでも極めて大きな自己資金による補償でした。その後Coincheckはマネックスグループに買収され、日本国内でライセンスを取得した規制対象の取引所となっており、業界の中でも数少ない「立て直し」の成功例のひとつとなっています。
4. Mt.Gox, すべての教訓の原点
Mt.Goxからは2011年頃という早い段階からすでに資金が流出していたとされ、ずさんなセキュリティ管理や経営陣による不正管理が疑われる中、発覚した時にはすでに取引所は実質的に債務超過に陥っていました。本リストの他のすべての取引所と異なり、Mt.Goxは自己資金による補償ではなく破産手続きへと進みました。ユーザーはMt.Gox民事再生手続きという取引所破産時の返還金プロセスを通じて10年以上にわたり部分的な返還を待ち続けており、2024〜2025年時点でもBTCおよび現金による分配が続いています。CoincheckやBybitの自己資金による補償姿勢とは対照的な、本リストの中でも最も際立ったケースです。
5. Bitget, 直近で発生した大規模侵害
Bitgetの2026年9月の事件は、社内の取引承認プロセスがなりすましによって突破されるというもので、本リストの他の事例に見られる秘密鍵の盗難やバリデーターの侵害とはメカニズムが根本的に異なります。この攻撃手法と直後の対応については別記事で詳しく取り上げているため、ここでは繰り返さず、Bitgetハッキング事件の詳細解説をご覧ください。Bitgetは、約5,500BTC規模とされる自社のユーザー保護基金でこの損失を全額カバーしていると発表しており、取引所としての運営も継続しています。
6. DMM Bitcoin, ユーザーには全額補償も、結局は閉鎖
DMM Bitcoinのハッキング事件について、日米当局はLazarus Group/TraderTraitorとの関連が疑われる活動によるものと結論づけており、報道ではDMM自体の基幹システムへの直接的な侵害ではなく、ウォレットソフトウェアの提携先であるGincoを経由した侵害だった可能性が指摘されています。DMMは当時、自社のバランスシートから損失を全額補填しました。しかし、その財務的な負担は長く尾を引くことになります。最終的にDMMは暗号資産事業と顧客口座をSBI VCトレードへ全面的に移管し、2025年3月までにDMM Bitcoinというブランド自体を終了させました。取引所のリスクを見極める上で参考になる点として、ユーザーへの全額補償が実現しても、それが企業としての長期存続を保証するわけではないという事実が浮かび上がります。
7. KuCoin, 理想的なハッキング対応の見本
KuCoinはホットウォレットの秘密鍵を侵害され、その後のブロックチェーン・フォレンジック調査でLazarus Groupの関与が指摘されました。ここから先の対応は、業界内でも「対応の手本」として広く評価されています。KuCoinは他の大手取引所やブロックチェーン分析企業と連携して汚染された資金の凍結・追跡を行い、盗まれた資産の大部分を回収した上で、保険と自己資金を使って残りのユーザー損失についても長期の出金停止措置を取ることなく全額補償しました。
8. Bitfinex, ユーザーが損失を負担した唯一のケース
セキュリティパートナーであるBitGoとのマルチシグ共同署名の仕組みに脆弱性があり、不正な出金承認が可能な状態になっていました。Bitfinexは企業としてこの損失を自己吸収するのではなく、全ユーザー口座に比例配分する形で損失を分散させ、すべての残高から約8〜9%の「ヘアカット」を適用し、BFXデット・トークンという形で発行、その後数年かけて償還していきました。これは、「発生当時の価値」でランク付けする方式の限界が最もはっきり表れているケースでもあります。2022年2月、米連邦当局は盗まれたビットコインの大部分を回収・押収しましたが、その時点では価格上昇によりすでに数十億ドル規模に膨れ上がっており、資金洗浄に関与したとされる人物の訴追は大きく報道されました。
取引所がハッキングされたらどうなる?結末は1つではなく3パターン
8つの事例をまとめて見ると、実際には「取引所がハッキングされてユーザーが損をする」という一律のシナリオではなく、大きく3つの異なる結末に分かれることが分かります。Bybit、Coincheck、KuCoin、Bitgetはいずれも、預金者に損失を転嫁するのではなく、準備金や専用の保護基金を使って全額または大部分を自己資金で補償しています。一方でBitfinexは唯一、損失を全ユーザー口座に分散させた例外的なケースです。そしてMt.Goxの破産、さらにはユーザーへの補償を終えたにもかかわらず最終的に事業を畳んだDMM Bitcoinの例は、「自己資金での補償」と「企業としての長期存続」がまったく別の問題であることを示しています。取引所はすべてのユーザーを補償しきった上で、それでもビジネスとして生き残れないことがあるのです。
ハッキングに耐えられる取引所かどうか、どう見極める?
ここまでの内容は、決して読者を必要以上に不安にさせるためのものではありません。ハッキングは取引所の規模や評判に関係なく業界全体で起こり得るものであり、トレーダーにとって本当に意味があるのは、入金する「前」に、そのプラットフォームのカストディ体制、保護基金の有無、開示姿勢を比較検討することです。事後に評判や口コミを慌てて調べるのでは遅すぎます。入金前に取引所のセキュリティを確認する方法のガイドでは、具体的に何を確認すべきかを解説しています。まだ仮想通貨取引所を選び始めたばかりという方には、初心者向け学習コンテンツでカストディやアカウントセキュリティの基礎から学べます。レバレッジ取引を扱う海外取引所を検討している方も、まずはこうしたセキュリティ面と手数料体系、実際の評判・口コミを合わせて比較することをおすすめします。現時点まで目立ったインシデント対応の問題がない取引所を探しているなら、BYDFi取引所レビューもチェックしてみてください。BYDFi公式サイトはbydfi.comです。
よくある質問
2026年、仮想通貨取引所が安全で規制に準拠しているかを確認するには?
マーケティング文句だけでなく、公開されている準備金証明(proof-of-reserves)監査、明記された管轄区域でのライセンス保有事業体、そして公開されているインシデント対応履歴を確認しましょう。入金前に取引所のセキュリティを確認する方法のガイドでは、チェックすべき具体的な書類や開示情報を解説しています。規制ステータスと自己申告の監査は別物なので、それぞれ個別に確認することが重要です。
仮想通貨取引所は顧客資産を守るためにどのようなセキュリティ対策を講じていますか?
大手取引所の多くは、準備金の大部分をマルチシグ(複数署名)コールドストレージで保管し、日常の出金用に小規模なホットウォレットを併用、さらに複数の承認者を要する社内取引承認フローを設けています。企業収益から積み立てた保険や保護基金を運用する取引所もあります。本記事で紹介したハッキング事例は、弱点が暗号技術そのものではなく、こうした仕組みを取り巻く人的な承認プロセスにあることを示しています。
仮想通貨取引所がハッキングされた場合、自分の資産はどうなりますか?
取引所がその損失を自己資金で吸収できるかどうかがすべてを左右します。今回紹介したBybit、Coincheck、KuCoinなどのケースでは、取引所が自己資金でユーザーに補償しました。一方Mt.Goxは破産手続きに入り、10年以上経った今も日本の民事再生手続きを通じて債権者への部分的な返還が続いています。
大手仮想通貨取引所でセキュリティ侵害が発生した事例と、その結末は?
Bybit、Coincheck、Mt.Gox、DMM Bitcoin、KuCoin、Bitfinex、Bitgetはいずれも業界史上最大級のハッキング被害を受けた取引所であり、Ronin Networkのブリッジハッキングもこれに並びます。結末は全額自己資金での補償から破産、全ユーザー口座への損失分散までさまざまです。下記の比較表で各事件の原因と対応を詳しく解説しています。
仮想通貨取引所はハッキングや盗難に対してどのような保険・保護制度を用意していますか?
取引手数料収益から積み立てた専用の保護基金・保険基金を持つ取引所もあり、外部資金に頼らずユーザーの損失を補填できます。Bitgetは2026年の事件について、自社のユーザー保護基金で全額をカバーしたとしています。ただしすべての取引所がこうした基金の規模や条件を公開しているわけではないため、補償が存在すると決めつける前に確認が必要です。
取引所はKYCコンプライアンスとカストディのセキュリティ基準をどのように運用していますか?
KYC認証とカストディのセキュリティは別物です。KYCは『誰が取引しているか』を確認するもの、マルチシグコールドストレージなどのカストディ基準は『資産がどこに保管されているか』を守るものです。KYC要件を緩めに設定することを打ち出すプラットフォームもありますが、これは資産保全の質とは別の論点です。ノーKYC取引所まとめの記事で、このトレードオフをより詳しく解説しています。
史上最大の仮想通貨取引所ハッキングはどれですか?
盗難時点のドル換算で見ると、2025年2月のBybitハッキングが最大で、盗まれたETHの価値は約14〜15億ドルに上ります。一方、Mt.Goxが失った85万BTCを現在のビットコイン価格で評価し直すと順位は大きく変わり、どちらの基準を使うかが重要になります。
Mt.Goxは2026年時点でも債権者への返還を続けていますか?
はい。Mt.Goxの民事再生手続きでは、2014年の破綻から10年以上経った2024〜2025年にかけても、BTCおよび現金による部分的な返還が続けられています。取引所が自力で損失をカバーできない場合に何が起こるかを示す、本リストの中で最も明確な事例です。