Die größten Krypto-Börsen-Hacks im Ranking nach Schadenssumme
Nach Dollarwert zum Zeitpunkt des Diebstahls sortiert, sind die größten Krypto-Börsen-Hacks: Bybit (1,4 bis 1,5 Milliarden Dollar, Februar 2025), Ronin Network (615 Millionen), Coincheck (530 bis 534 Millionen) und Mt. Gox (450 Millionen). Rechnet man stattdessen mit heutigen Kursen, würden ältere, in Bitcoin gemessene Diebstähle wie Mt. Gox und Bitfinex deutlich weiter oben landen.
Die größten Krypto-Börsen-Hacks der Geschichte, sortiert nach dem Dollarwert der gestohlenen Vermögenswerte zum Zeitpunkt des Diebstahls, reichen von Bybits Verlust von rund 1,4 bis 1,5 Milliarden Dollar im Februar 2025 bis hinunter zu Mt. Gox, Coincheck und vier weiteren Vorfällen, die grundlegend verändert haben, wie Börsen mit Custody umgehen. Diese Seite ist unsere Referenz zu den größten Krypto-Börsen-Hacks im Ranking, mit Ursache und Ausgang: eine Vergleichstabelle plus eine Aufschlüsselung Abschnitt für Abschnitt, was passiert ist, warum – und ob die Börse ihre Nutzer entschädigt hat.
Methodik: Warum “größter Hack” von der verwendeten Dollar-Bewertung abhängt
Jeder Hack unten wird nach dem USD-Wert der gestohlenen Assets zum Zeitpunkt des Diebstahls eingeordnet – das ist die in den meisten Berichten über Krypto-Hacks übliche Konvention. Diese Wahl ist wichtiger, als sie klingt. Mt. Gox verlor 2014 850.000 BTC im Wert von damals etwa 450 Millionen Dollar – zu heutigen Bitcoin-Kursen wäre das ein Vielfaches. Bitfinex’ 120.000 BTC, 2016 für rund 70 Millionen Dollar gestohlen, wären heute Milliarden wert. Würde man stattdessen nach dem heutigen Wert statt dem Wert am Tag des Diebstahls ranken, würden beide Fälle weit nach oben rutschen, und Bitfinex insbesondere würde überhaupt nicht mehr wie ein “kleinerer” Hack aussehen. Wir weisen das bewusst explizit aus, statt es stillschweigend zu übergehen, denn viele Behauptungen zum “größten Hack aller Zeiten” wechseln mitten in der Argumentation unbemerkt die Bewertungsmethode.
Die größten Krypto-Börsen-Hacks im Ranking nach Schadenssumme
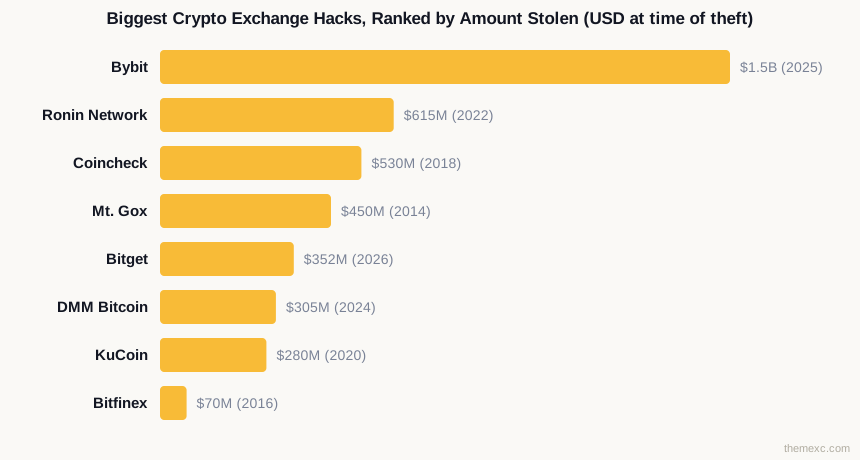
| Rang | Börse | Datum | Gestohlene Summe (USD zum Zeitpunkt) | Ursache | Ausgang |
|---|---|---|---|---|---|
| 1 | Bybit | Feb 2025 | ~1,4–1,5 Mrd. $ (ETH) | UI-/Signer-Spoofing bei Multisig-Transfer | Vollständig selbst finanzierte Entschädigung, keine Nutzerverluste |
| 2 | Ronin Network (Bridge, keine Börse) | Mär 2022 | ~615 Mio. $ (ETH + USDC) | Validator-Kompromittierung durch Social Engineering | Schrittweise Entschädigung über Finanzierungsrunde |
| 3 | Coincheck | Jan 2018 | ~530–534 Mio. $ (NEM) | Hot Wallet, Single-Signature (kein Multisig) | Teilweise selbst finanzierte Rückerstattung (~430–443 Mio. $), später übernommen und relizenziert |
| 4 | Mt. Gox | Entdeckt Feb 2014 | ~450 Mio. $ (850.000 BTC) | Unentdeckter interner Abfluss seit ~2011 | Insolvenz; Teilrückzahlungen laufen bis heute |
| 5 | Bitget | Sept 2026 | ~351,6 Mio. $ | Gefälschte interne Transaktionsautorisierung | Laut Bitget vollständig über User Protection Fund gedeckt |
| 6 | DMM Bitcoin | Mai 2024 | ~305 Mio. $ (4.502,9 BTC) | Kompromittierung im Zusammenhang mit Wallet-Software-Partner | Nutzer vollständig ausgezahlt, Börse anschließend geschlossen |
| 7 | KuCoin | Sept 2020 | ~275–285 Mio. $ | Kompromittierter Private Key der Hot Wallet | Vollständig entschädigt durch Recovery und Versicherung/Fonds |
| 8 | Bitfinex | Aug 2016 | ~70 Mio. $ (120.000 BTC) | Schwachstelle im Multisig-Co-Signing mit BitGo | Verlust auf alle Nutzer verteilt via Debt-Token |
1. Bybit — Der größte Krypto-Diebstahl der Geschichte
Angreifer sollen die UI- und Anzeige-Ebene kompromittiert haben, die Bybits Cold-Wallet-Signer bei einem scheinbar routinemäßigen Multisig-Transfer nutzten, und so legitime Signer dazu gebracht haben, eine Transaktion abzunicken, die normal aussah, tatsächlich aber Gelder umleitete. Kein privater Schlüssel wurde gestohlen; die Signer genehmigten etwas, dessen wahre Bedeutung sie nicht erkannten. Der Diebstahl wird der Lazarus Group zugeschrieben, die von Ermittlern breit mit Nordkorea in Verbindung gebracht wird. Bybit deckte den gesamten Verlust aus eigenen Reserven und Brückenfinanzierungen, Nutzer wurden vollständig entschädigt, ohne dass Auszahlungen eingefroren wurden. Die Börse verfolgt die gestohlenen Gelder seither auf rechtlichem Weg; wir haben diese Verfolgung, inklusive der Bemühungen zum Einfrieren der Vermögenswerte, ausführlicher in unserer Berichterstattung zu Bybits Klage gegen Nordkoreas Lazarus Group und den nachfolgenden Entwicklungen beim Asset-Freeze behandelt. Bybits eigene öffentliche Stellungnahmen zum Vorfall finden sich auf der offiziellen Website.
2. Ronin Network — ein Bridge-Hack, keine Börse
Vorab wichtig: Ronin ist die Blockchain-Bridge von Axie Infinity, keine zentrale Börse. Wir nehmen sie trotzdem auf, weil sie in praktisch jeder Zeitleiste zu Sicherheitsvorfällen bei Krypto-Börsen konsequent unter den größten Diebstählen genannt wird und Leser, die zu diesem Thema recherchieren, sie erwarten – die Kategorie ist aber tatsächlich eine andere als der Rest dieser Liste. Fünf von neun Validator-Knoten sollen kompromittiert worden sein, angeblich über ein gefälschtes Jobangebot, mit dem ein Mitarbeiter per Social Engineering manipuliert wurde – erneut ein Angriff, der der Lazarus Group zugeschrieben wird. Sky Mavis, die Muttergesellschaft von Ronin, sammelte eine Finanzierungsrunde ein und entschädigte betroffene Nutzer schrittweise statt mit einer sofortigen vollständigen Auszahlung.
3. Coincheck – ein Hot-Wallet-Fehler
Coincheck hielt seine NEM-(XEM-)Bestände in einer Single-Signature-Hot-Wallet statt in einem sichereren Multi-Sig-Cold-Storage-Setup – nach dem Sicherheitsstandard von 2018 bereits ein grundlegendes Architekturversagen. Die Börse erstattete Nutzern freiwillig rund 430 bis 443 Millionen Dollar aus eigenen Unternehmensmitteln – eine partielle, aber dennoch enorme selbst finanzierte Entschädigung. Coincheck wurde später von der Monex Group übernommen und ist heute eine lizenzierte, regulierte Börse in Japan – eine der klareren Turnaround-Geschichten der Branche.
4. Mt. Gox – die ursprüngliche Warnung
Berichten zufolge sickerten bereits seit etwa 2011 Gelder aus Mt. Gox ab, durch eine Mischung aus mangelhaften Sicherheitskontrollen und angeblichem Missmanagement – entdeckt wurde dies erst, als die Börse bereits kritisch insolvent war. Anders als jede andere Börse auf dieser Liste ging Mt. Gox in die Insolvenz, statt eine Entschädigung aus eigenen Mitteln zu finanzieren. Nutzer warten seit mehr als einem Jahrzehnt auf Teilrückzahlungen über das Mt.-Gox-Zivilrehabilitationsverfahren für Gläubiger, ein Insolvenzverfahren zur Rückerstattung, das noch 2024–2025 Teilzahlungen in BTC und Bargeld ausschüttete. Es bleibt der schärfste Kontrast dieser Liste zum selbst finanzierten Ansatz von Coincheck und Bybit.
5. Bitget – der jüngste größere Sicherheitsvorfall
Bitgets Vorfall im September 2026 beruhte auf einer gefälschten internen Transaktionsautorisierung – mechanisch klar unterschieden von gestohlenen Schlüsseln und kompromittierten Validatoren, wie sie sonst in dieser Liste vorkommen. Wir haben den Mechanismus und die unmittelbaren Folgen bereits ausführlich separat behandelt; siehe unsere vollständige Analyse des Bitget-Hacks statt einer Wiederholung hier. Bitget erklärt, dass sein User Protection Fund, angegeben mit rund 5.500 BTC, den Verlust vollständig deckt, und die Börse bleibt weiterhin im Betrieb.
6. DMM Bitcoin – Nutzer entschädigt, trotzdem geschlossen
Japanische und US-amerikanische Behörden ordneten den Diebstahl bei DMM Bitcoin der Lazarus Group bzw. mit ihr verbundener TraderTraitor-Aktivität zu, wobei Berichte auf eine Kompromittierung im Zusammenhang mit dem Wallet-Software-Partner Ginco statt eines direkten Angriffs auf DMMs eigene Kernsysteme hindeuten. DMM deckte den Verlust zum damaligen Zeitpunkt vollständig aus der eigenen Bilanz. Die finanzielle Belastung erwies sich jedoch als dauerhaft: DMM übertrug schließlich sein gesamtes Krypto-Geschäft samt Kundenkonten an SBI VC Trade und schloss die Marke DMM Bitcoin bis März 2025. Eine wichtige Nuance für jeden, der Börsenrisiken einschätzt: Eine vollständige Entschädigung der Nutzer garantiert nicht das langfristige Überleben des Unternehmens.
7. KuCoin – wie eine Hack-Aufarbeitung aussehen sollte
Die privaten Schlüssel der Hot Wallet von KuCoin wurden kompromittiert, und forensische Blockchain-Analysen brachten später die Lazarus Group damit in Verbindung. Was folgte, gilt weithin als eine der besser gehandhabten Aufarbeitungen der Branche: KuCoin koordinierte sich mit anderen großen Börsen und Blockchain-Analysefirmen, um kontaminierte Gelder einzufrieren und zu verfolgen, konnte einen Großteil der gestohlenen Assets zurückholen und nutzte Versicherung sowie eigene Mittel, um verbleibende Nutzerverluste vollständig zu erstatten – ohne längeres Einfrieren der Auszahlungen.
8. Bitfinex – der einzige Fall, in dem Nutzer den Verlust selbst trugen
Eine Schwachstelle in der Multisig-Co-Signing-Vereinbarung mit dem Sicherheitspartner BitGo ermöglichte eine unautorisierte Freigabe von Auszahlungen. Statt den Verlust als Unternehmen zu tragen, verteilte Bitfinex ihn anteilig auf alle Nutzerkonten – ein Abschlag von rund 8 bis 9 Prozent auf jedes Guthaben – über BFX-Debt-Tokens, die in den folgenden Jahren eingelöst wurden. Das ist der klarste Fall auf dieser Liste, in dem die Bewertung zum Tag des Diebstahls die eigentliche Geschichte unterschätzt: Im Februar 2022 beschlagnahmten US-Bundesbehörden einen Großteil des ursprünglich gestohlenen Bitcoins – zu diesem Zeitpunkt durch die Kursentwicklung Milliarden wert – im Rahmen eines breit beachteten Verfahrens gegen die der Geldwäsche beschuldigten Personen.
Was passiert, wenn eine Börse gehackt wird? Drei Ausgänge, nicht einer
Betrachtet man alle acht Fälle zusammen, gibt es tatsächlich drei unterschiedliche Ausgänge, nicht ein generisches “die Börse wird gehackt und Nutzer verlieren Geld”-Szenario. Bybit, Coincheck, KuCoin und Bitget haben alle eine vollständige oder nahezu vollständige Entschädigung selbst finanziert, aus Reserven oder einem eigenen Schutzfonds, statt den Verlust an Einleger weiterzugeben. Bitfinex ist der Ausreißer, der den Verlust stattdessen auf alle Konten verteilt hat. Und Mt. Gox sowie die spätere Schließung von DMM Bitcoin trotz Nutzerentschädigung zeigen: Selbst finanzierte Entschädigung und langfristiges Überleben sind zwei völlig getrennte Fragen. Eine Börse kann jeden Nutzer entschädigen und trotzdem als Unternehmen scheitern.
Wie prüft man, ob eine Börse einen Hack übersteht?
Das alles ist nicht als Alarmismus gemeint. Hacks passieren branchenweit, unabhängig von Größe oder Ruf einer Börse, und die sinnvollere Übung für Trader ist es, das Custody-Setup, den Schutzfonds und die Offenlegungspraxis einer Plattform zu vergleichen, bevor man einzahlt – nicht danach. Unser Leitfaden zur Prüfung der Börsensicherheit vor der Einzahlung geht genau durch, was sich zu verifizieren lohnt, und wer neu in dem Thema ist, findet in unserem Einsteiger-Lernpfad die Grundlagen zu Custody und Kontosicherheit von Anfang an erklärt. Für Trader, die Plattformen mit bisher sauberer Bilanz im Umgang mit Sicherheitsvorfällen abwägen, lohnt sich ein Blick auf unsere BYDFi Erfahrungen im Exchange-Review, und BYDFis eigene Website ist unter bydfi.com zu finden.
Häufige Fragen
Wie erkenne ich 2026, ob eine Krypto-Börse sicher und reguliert ist?
Achten Sie auf veröffentlichte Proof-of-Reserves-Audits, eine lizenzierte Gesellschaft in einer benannten Jurisdiktion und eine öffentlich einsehbare Historie im Umgang mit Sicherheitsvorfällen – nicht nur auf Marketingaussagen. Unser Leitfaden zur Prüfung der Börsensicherheit vor der Einzahlung erklärt genau, welche Dokumente und Offenlegungen sich lohnen. Regulatorischer Status und selbst gemeldete Audits sind zwei verschiedene Dinge und sollten separat geprüft werden.
Welche Sicherheitsmaßnahmen nutzen Krypto-Börsen zum Schutz von Kundengeldern?
Die meisten großen Börsen kombinieren Multi-Sig-Cold-Storage für den Großteil der Reserven mit einer kleineren Hot Wallet für tägliche Auszahlungen sowie internen Freigabeprozessen mit mehreren Unterzeichnern. Manche unterhalten zusätzlich einen aus Firmenumsätzen gespeisten Versicherungs- oder Schutzfonds. Die in diesem Artikel beschriebenen Hacks zeigen: Der Schwachpunkt liegt meist im menschlichen Freigabeprozess rund um diese Systeme, nicht in der Kryptografie selbst.
Was passiert mit meinem Guthaben, wenn eine Krypto-Börse gehackt wird?
Das hängt vollständig davon ab, ob die Börse den Verlust selbst tragen kann. In mehreren hier behandelten Fällen – darunter Bybit, Coincheck und KuCoin – hat die Börse Nutzer aus eigenen Mitteln entschädigt. Bei Mt. Gox kam es dagegen zur Insolvenz, und Gläubiger erhalten mehr als ein Jahrzehnt später im Rahmen des japanischen Zivilrehabilitationsverfahrens noch immer Teilrückzahlungen.
Welche großen Krypto-Börsen hatten Sicherheitsvorfälle und wie gingen diese aus?
Bybit, Coincheck, Mt. Gox, DMM Bitcoin, KuCoin, Bitfinex und Bitget zählen alle zu den größten Sicherheitsvorfällen der Branchengeschichte, ebenso wie der Bridge-Hack von Ronin Network. Die Ausgänge reichen von vollständiger, selbst finanzierter Entschädigung über Insolvenz bis hin zu Verlusten, die auf alle Nutzerkonten verteilt wurden. Die vollständige Vergleichstabelle unten schlüsselt Ursache und Ausgang für jeden Fall auf.
Welchen Versicherungsschutz bieten Krypto-Börsen gegen Hacks und Diebstahl?
Manche Börsen unterhalten einen eigenen Schutz- oder Versicherungsfonds, der aus Handelsgebühren gespeist wird und Nutzerverluste ohne externe Finanzierung decken kann. Bitget verweist darauf, dass sein User Protection Fund den Vorfall von 2026 vollständig abdeckt. Nicht jede Börse legt Größe oder Bedingungen eines solchen Fonds öffentlich offen – das sollte man prüfen, bevor man einen Schutz voraussetzt.
Wie setzen Börsen KYC-Vorgaben und Custody-Sicherheitsstandards um?
KYC-Verifizierung und Custody-Sicherheit sind zwei getrennte Themen: KYC bestätigt, wer handelt, während Custody-Standards wie Multi-Sig-Cold-Storage schützen, wo die Vermögenswerte liegen. Manche Plattformen positionieren sich bewusst mit geringeren KYC-Anforderungen – das ist eine andere Frage als die Sicherheit der Reserven. Unsere Übersicht zu No-KYC-Börsen geht auf diesen Trade-off näher ein.
Welcher Krypto-Börsen-Hack war der größte der Geschichte?
Gemessen am Dollarwert zum Zeitpunkt des Diebstahls ist der Bybit-Hack im Februar 2025 mit rund 1,4 bis 1,5 Milliarden Dollar in gestohlenem ETH der größte. Bewertet man ältere Diebstähle wie die 850.000 BTC von Mt. Gox stattdessen zum heutigen Bitcoin-Kurs, ändert sich dieses Ranking dramatisch – deshalb ist die verwendete Konvention entscheidend.
Zahlt Mt. Gox Gläubiger auch 2026 noch zurück?
Ja. Im Rahmen des Mt.-Gox-Zivilrehabilitationsverfahrens werden Gläubigern weiterhin Teilrückzahlungen in BTC und Bargeld ausgezahlt, mit Ausschüttungen bis in die Jahre 2024 und 2025 hinein – mehr als ein Jahrzehnt nach dem Zusammenbruch 2014. Es bleibt in dieser Liste das klarste Beispiel dafür, was passiert, wenn eine Börse einen Verlust nicht selbst decken kann.