全球最大加密貨幣交易所駭客事件排行榜
依被盜時市值排名,前四大交易所駭客事件為Bybit(14-15億美元)、Ronin(6.15億)、Coincheck(5.3億)與Mt. Gox(4.5億美元)。
史上最大宗的加密貨幣交易所駭客事件,若依案發當下的被盜資產美元價值排序,從2025年2月Bybit約14至15億美元的損失,一路延伸到Mt. Gox、Coincheck,以及其餘四起徹底改變交易所託管方式的重大事件。這篇文章就是我們整理的「全球最大交易所駭客事件排行、原因與處理結果」總表:一張完整比較表,加上逐案拆解事情經過、成因,以及交易所是否有補償用戶。
排名方法:為什麼「最大」取決於用哪個時點的美元價值
以下每起事件都是依照「被盜當下」的美元價值排序,這也是多數加密貨幣駭客事件報導採用的通用標準。但這個選擇的影響比想像中大得多。Mt. Gox在2014年損失85萬枚BTC,當時價值約4.5億美元,但以現在的比特幣價格換算,這個數字要翻上好幾倍。Bitfinex在2016年被盜的12萬枚BTC,當年約值7,000萬美元,換算成今日價格則是數十億美元起跳。如果改以「今日價值」而非「案發當日價值」排序,這兩起事件都會直接躍升到排行榜前段,尤其Bitfinex那起完全不會被視為「小規模」事件。我們特別把這一點講清楚,而不是悄悄選定基準就開始排,是因為坊間許多「史上最大駭客事件」的說法,經常在論述過程中偷偷切換計算基準。
全球最大加密貨幣交易所駭客事件排行榜
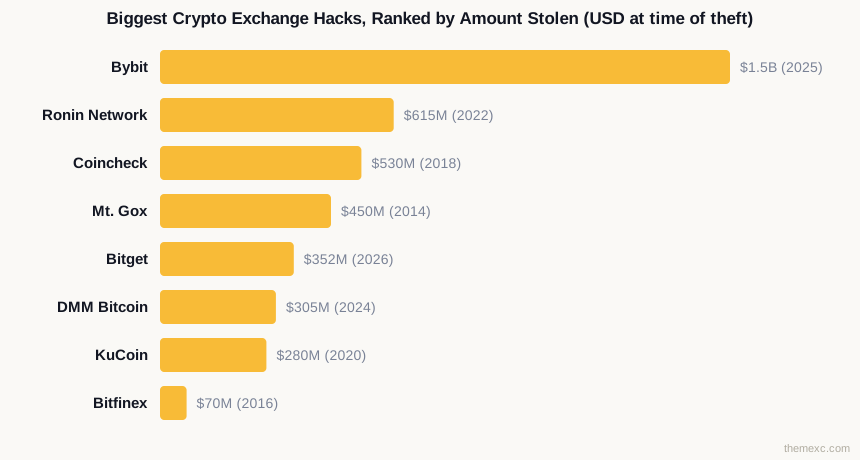
| 排名 | 交易所 | 時間 | 被盜金額(案發時美元價值) | 事發原因 | 處理結果 |
|---|---|---|---|---|---|
| 1 | Bybit | 2025年2月 | ~14億–15億美元(ETH) | 多簽轉帳過程中UI/簽署介面遭偽造 | 全額自有資金賠付,用戶零損失 |
| 2 | Ronin Network(跨鏈橋,非交易所) | 2022年3月 | ~6.15億美元(ETH+USDC) | 透過社交工程入侵驗證節點 | 透過募資分階段賠付用戶 |
| 3 | Coincheck | 2018年1月 | ~5.3億–5.34億美元(NEM) | 熱錢包採單一簽名(無多簽機制) | 自有資金部分退款(約4.3億–4.43億美元),後遭收購並重新取得執照 |
| 4 | Mt. Gox | 2014年2月被發現 | ~4.5億美元(85萬枚BTC) | 自2011年起內部資金持續流失未被察覺 | 進入破產程序;部分賠付至今仍在進行 |
| 5 | Bitget | 2026年9月 | ~3.516億美元 | 內部交易授權機制遭偽造 | 由用戶保護基金全額賠付(Bitget官方說法) |
| 6 | DMM Bitcoin | 2024年5月 | ~3.05億美元(4,502.9枚BTC) | 與錢包軟體合作夥伴相關的系統遭入侵 | 全額賠付用戶後隨即結束交易所營運 |
| 7 | KuCoin | 2020年9月 | ~2.75億–2.85億美元 | 熱錢包私鑰遭竊 | 透過資金追回與保險/基金全額賠付 |
| 8 | Bitfinex | 2016年8月 | ~7,000萬美元(12萬枚BTC) | 與BitGo共同簽署的多簽機制存在漏洞 | 損失由全體用戶按比例分攤(債務代幣) |
1. Bybit — 史上規模最大的加密貨幣竊案
攻擊者疑似入侵了Bybit冷錢包簽署人使用的UI與交易顯示介面,在一次看似例行的多簽轉帳過程中,讓正常的簽署人誤以為核准的是一筆正常交易,實際上資金卻被導向他處。整起事件並沒有私鑰外洩,簽署人核准的其實是自己並未察覺的操作內容。這起攻擊被歸咎於Lazarus Group,多數調查機構將其與北韓連結在一起。Bybit以自有儲備與橋接資金全額補足損失,用戶資金全程沒有被凍結。事後Bybit也採取法律行動追討被盜資金,我們在〈Bybit控告北韓Lazarus Group駭客組織〉與後續〈資產凍結進展報導〉中有更完整的追蹤。Bybit官方對此事件的公開說明可參考其官方網站。
2. Ronin Network — 跨鏈橋遭駭,不是交易所
先說明一下:Ronin是Axie Infinity的區塊鏈跨鏈橋,並非中心化交易所。之所以收錄在這裡,是因為它幾乎會出現在任何一份加密貨幣交易所資安事件時間軸上,讀者查資料時也會預期看到它,但這個案例的性質其實跟其他案例完全不同類。據傳9個驗證節點中有5個遭到入侵,攻擊者疑似以偽造的工作邀約對員工進行社交工程,這起攻擊同樣被歸咎於Lazarus Group。Ronin母公司Sky Mavis透過募資分階段補償受影響用戶,而非一次性全額賠付。
3. Coincheck,一個熱錢包釀成的大錯
Coincheck將旗下NEM(XEM)資產存放在單一簽名的熱錢包,而非更安全的多簽冷儲存架構,即便以2018年的標準來看,這都已經算是基本安全架構上的失誤。該交易所自願以自有資金退還用戶約4.3億至4.43億美元,雖然只是部分賠付,規模仍相當可觀。Coincheck後來被Monex Group收購,重新取得日本合法牌照,成為業界少數轉型成功的明確案例。
4. Mt. Gox,最初的警世案例
據傳Mt. Gox早在2011年就開始因安全控管不足與涉嫌管理不當而持續流失資金,直到交易所已陷入嚴重資不抵債才被揭發。與本文其他案例不同,Mt. Gox並未自行出資賠付,而是直接進入破產程序。用戶透過Mt. Gox民事再生債權人程序等了超過十年才拿到部分賠償,這套交易所破產基金求償流程直到2024至2025年間都仍在分批發放部分BTC與現金賠償。這也是本文中與Coincheck、Bybit自費賠付形成最鮮明對比的案例。
5. Bitget,最新一起重大資安事件
Bitget在2026年9月發生的事件,涉及內部交易授權機制遭偽造,攻擊手法與本文其他案例中的私鑰竊取或驗證節點入侵在機制上明顯不同。我們已另撰專文詳細拆解攻擊手法與事發後續,詳見〈Bitget駭客事件3.52億美元完整解析〉,這裡就不重複。Bitget表示,其用戶保護基金(據報約5,500枚BTC規模)已全額覆蓋此次損失,交易所也持續正常營運。
6. DMM Bitcoin,賠了用戶,最後還是收攤
日本與美國主管機關將DMM Bitcoin竊案歸咎於Lazarus Group/TraderTraitor相關活動,報導指向與錢包軟體合作夥伴Ginco有關的系統遭入侵,而非DMM自身主要系統直接遭突破。DMM當時全額以自有資產負債表補足損失。但財務壓力終究難以持續:DMM最終將整個加密業務與客戶帳戶轉移至SBI VC Trade,並於2025年3月前結束DMM Bitcoin品牌運作。這對任何評估交易所風險的人都是一個值得注意的細節:全額賠付用戶,不代表公司就能長期存活下去。
7. KuCoin,示範了駭客事件該如何妥善處理
KuCoin的熱錢包私鑰遭竊,區塊鏈鑑識調查後續指向Lazarus Group涉案。而後續處理過程被業界廣泛視為少數處理得當的案例之一:KuCoin與其他大型交易所及區塊鏈分析公司合作,凍結並追蹤問題資金,成功追回相當比例的被盜資產,並運用保險與自有資金將剩餘損失全數補足用戶,全程沒有長時間凍結出金。
8. Bitfinex,唯一由用戶自行承擔損失的案例
與安全合作夥伴BitGo共同簽署的多簽機制存在漏洞,讓攻擊者得以未經授權核准出金。Bitfinex並未由公司全額吸收損失,而是將損失按比例分攤到所有用戶帳戶,每個帳戶約被扣減8%至9%的餘額,並以BFX債務代幣形式發放,隨後數年間陸續兌現。這也是本文中最能凸顯「案發當日價值」排序局限性的案例:2022年2月,美國聯邦執法單位追回並查扣了大部分當年被盜的比特幣,此時因價格大幅上漲,這筆資產價值已達數十億美元,相關洗錢涉案人士的起訴案也廣受媒體關注。
交易所被駭之後會怎樣?三種結局,不是只有一種
綜觀這八起案例,其實存在三種截然不同的結局,而不是單一套「交易所被駭、用戶就一定虧錢」的劇本。Bybit、Coincheck、KuCoin、Bitget都是動用自有儲備或專屬保障基金,全額或近乎全額自行補償用戶,並未把損失轉嫁給存戶。Bitfinex則是唯一的例外,選擇將損失分攤到每一個帳戶上。而Mt. Gox,以及DMM Bitcoin雖然賠了用戶最終仍難逃收攤的命運,說明了「有沒有全額賠付用戶」和「公司能不能長期活下去」根本是兩個完全不同的問題。一間交易所可以讓每個用戶都拿回損失,事業本身卻依然撐不下去。
如何判斷一間交易所撐不撐得過駭客事件?
以上內容並非要製造恐慌。駭客事件在整個產業中隨時可能發生,跟交易所規模或名氣無關,對交易者來說,更實際的做法是在存幣「之前」就先比較不同平台的託管架構、保障基金與資訊揭露程度,而不是等事情發生後才回頭檢討。我們的〈存幣前如何檢查交易所安全性〉指南整理了具體該查哪些項目,如果你是剛入門的新手,也可以參考〈新手學習路徑〉從頭了解資產託管與帳戶安全的基本概念。如果你正在尋找目前事件處理紀錄相對乾淨的交易所,可以參考我們的〈BYDFi交易所評測〉,BYDFi官方網站則在bydfi.com。
常見問題
2026年該如何判斷一間加密貨幣交易所是否安全、有受監管?
重點看是否公開儲備證明審計、是否在明確司法管轄區持有合法牌照、以及是否有公開的事件處理紀錄,而不是只聽行銷話術。我們的「存幣前如何檢查交易所安全性」指南整理了具體該查哪些文件與揭露資訊。監管身分與自我揭露的審計報告是兩回事,兩者都要分別查證。
加密貨幣交易所都用哪些安全機制保護用戶資產?
大型交易所多半採用多簽冷錢包存放大部分儲備,搭配較小額的熱錢包處理每日出金,並設有需要多人核准的內部交易審批流程。部分交易所另設有由公司營收提撥的保險或保障基金。本文列舉的多起事件顯示,真正的弱點通常出在這些機制周邊的人為審批流程,而非加密技術本身。
如果我用的交易所被駭,我的資金會怎樣?
完全取決於交易所是否有能力自行承擔損失。本文提到的Bybit、Coincheck、KuCoin都是由交易所以自有資金全額補償用戶。但Mt. Gox當年直接進入破產程序,十多年後的今天,債權人仍透過日本的民事再生程序分批取得部分賠償。
哪些主要加密貨幣交易所曾發生資安事件?結果如何?
Bybit、Coincheck、Mt. Gox、DMM Bitcoin、KuCoin、Bitfinex、Bitget都曾發生名列業界史上最大規模的資安事件,另外還有Ronin Network跨鏈橋遭駭。處理結果從全額自費賠付、破產清算,到損失由全體用戶分攤都有。下方完整比較表逐一列出每起事件的原因與處理方式。
加密貨幣交易所對於駭客與資產被竊,提供哪些保險或保障機制?
部分交易所設有由交易手續費收入提撥的專屬保障基金或保險,可用來補償用戶損失,不需額外對外募資。Bitget便表示其2026年事件全額由用戶保護基金支應。並非所有交易所都會公開此類基金的規模或條款,存幣前務必自行確認,不要預設一定有保障。
交易所如何同時落實KYC合規與資產託管安全標準?
KYC驗證與託管安全是兩件不同的事:KYC確認的是「誰在交易」,而多簽冷儲存等託管標準保護的是「資產放在哪裡」。有些平台主打較寬鬆的KYC門檻,但這與其儲備資產保護得好不好完全是兩碼事。我們整理的免KYC交易所總覽對這個取捨有更深入的討論。
史上最大宗的加密貨幣交易所駭客事件是哪一起?
以案發當下的美元價值計算,2025年2月的Bybit事件規模最大,約14至15億美元的ETH被盜。但若把Mt. Gox當年被盜的85萬枚BTC換算成今日比特幣價格,排名會出現戲劇性變化,這正是為何計算基準的選擇如此重要。
截至2026年,Mt. Gox還在賠償債權人嗎?
是的。Mt. Gox的民事再生程序持續分批發放部分BTC與現金賠償,2024年、2025年都仍有賠付紀錄,距離2014年倒閉已超過十年。這仍是本文中最清楚的例子,說明交易所若無力自行承擔損失會發生什麼事。